Clap de fin sur FranSec 2026, ce n'est définitivement pas une conférence comme les autres
Clap de fin sur FranSec 2026 !
Et ce n'est définitivement pas une conférence comme les autres.
En tant que Président de cette édition, j'ai eu l'immense privilège d'accueillir et d'échanger avec une communauté qui a fait un choix fort : celui du « sans filtre » et du retour d'expérience.
Si je devais retenir 3 enseignements majeurs de ces deux jours de débats intenses :
1. L'IA n'est plus un concept, c'est le cœur du réacteur.
Un immense merci à Cedric LEJAULT pour avoir modéré de main de maître la table ronde à laquelle j’ai participé sur l'intégration de la gouvernance de l'IA dans nos processus métiers, sans freiner l'innovation.
2. La Souveraineté : entre ambition et réalité du terrain.
Nous avons échangé sur les leviers mis en place par l'État et les entreprises.
Le constat est clair : c'est un sujet vital, mais ô combien difficile et complexe à mettre en œuvre au quotidien.
3. Nos attentes envers l'écosystème.
Je l'ai rappelé sur scène, l’écosystème du service aux entreprises est un levier fondamental.
En tant que CISO / RSSI, nous attendons énormément de nos partenaires et fournisseurs.
Nous ne voulons plus de simples outils, nous voulons une véritable valeur ajoutée et une expertise issue du terrain.
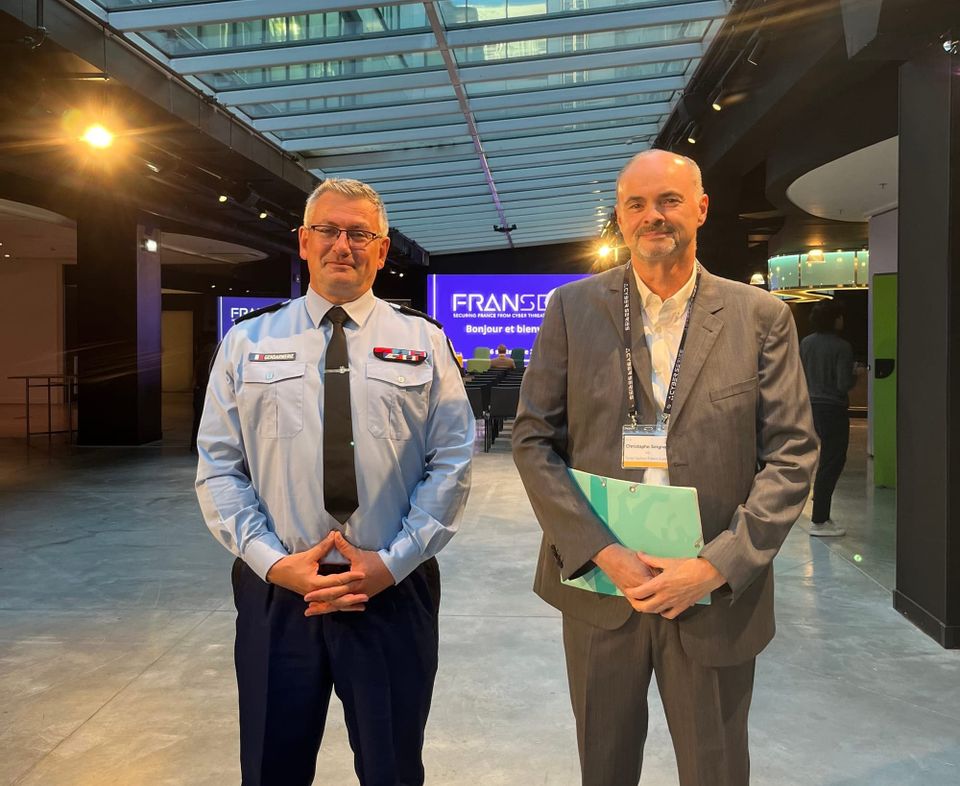
Je tiens tout particulièrement à remercier chaleureusement le Général de division Patrick TOUAK (Chef du Commandement du ministère de l’Intérieur dans le cyberespace, COMCYBER-MI) 🇫🇷 pour la pertinence de sa présentation et la grande qualité de nos échanges en tête-à-tête.
Mes remerciements vont également à :
✅ Marc Frédéric GOMEZ du Crédit Agricole pour sa présentation captivante et très concrète sur la mise en œuvre d'un CERT.
✅ Ines BENTRIOU et Pierre BELIN pour nos passionnants échanges autour de vos projets IA. Comme je vous l'ai dit de vive voix, vous avez d'énormes atouts entre les mains !
✅ Et enfin, un grand coup de chapeau à Thomas Parker et aux équipes de QGmedia pour l'organisation de cet événement. Ce fut un sans-faute absolu.
Merci du fond du cœur à tous les participants qui font l'âme de FranSec.
Je pense notamment à patrick PROSPER, Cédric Cartau, Sébastien OLAÏZOLA, Erwan Marec-Challand, Nicolas Cote, Gaëtan CHERENE, Jérémy SCHWALB, et Rudy Kolodziejek, avec qui j'ai eu grand plaisir à prolonger les débats.
C'est aussi ça la force de cet événement : le réseau et l'entraide entre pairs !
De mon côté, ma conviction reste intacte :
L'organisation et les procédures humaines sont le socle fondamental de notre cybersécurité. Les outils ne sont que des compléments.
Nous ne cherchons pas une accumulation de produits, mais du pragmatisme et de l'alignement avec nos réalités métiers.
Member discussion