Cybersécurité : La Convergence des Environnements OT et IT
L'essor de l'Industrie 4.0, de la maintenance prédictive et de l'IoT industriel pousse les entreprises à interconnecter leurs réseaux de production (OT) avec le système d'information classique (IT). Si cette convergence offre des gains de productivité majeurs, elle abat également la frontière physique qui isolait autrefois les automates et systèmes SCADA des cybermenaces.
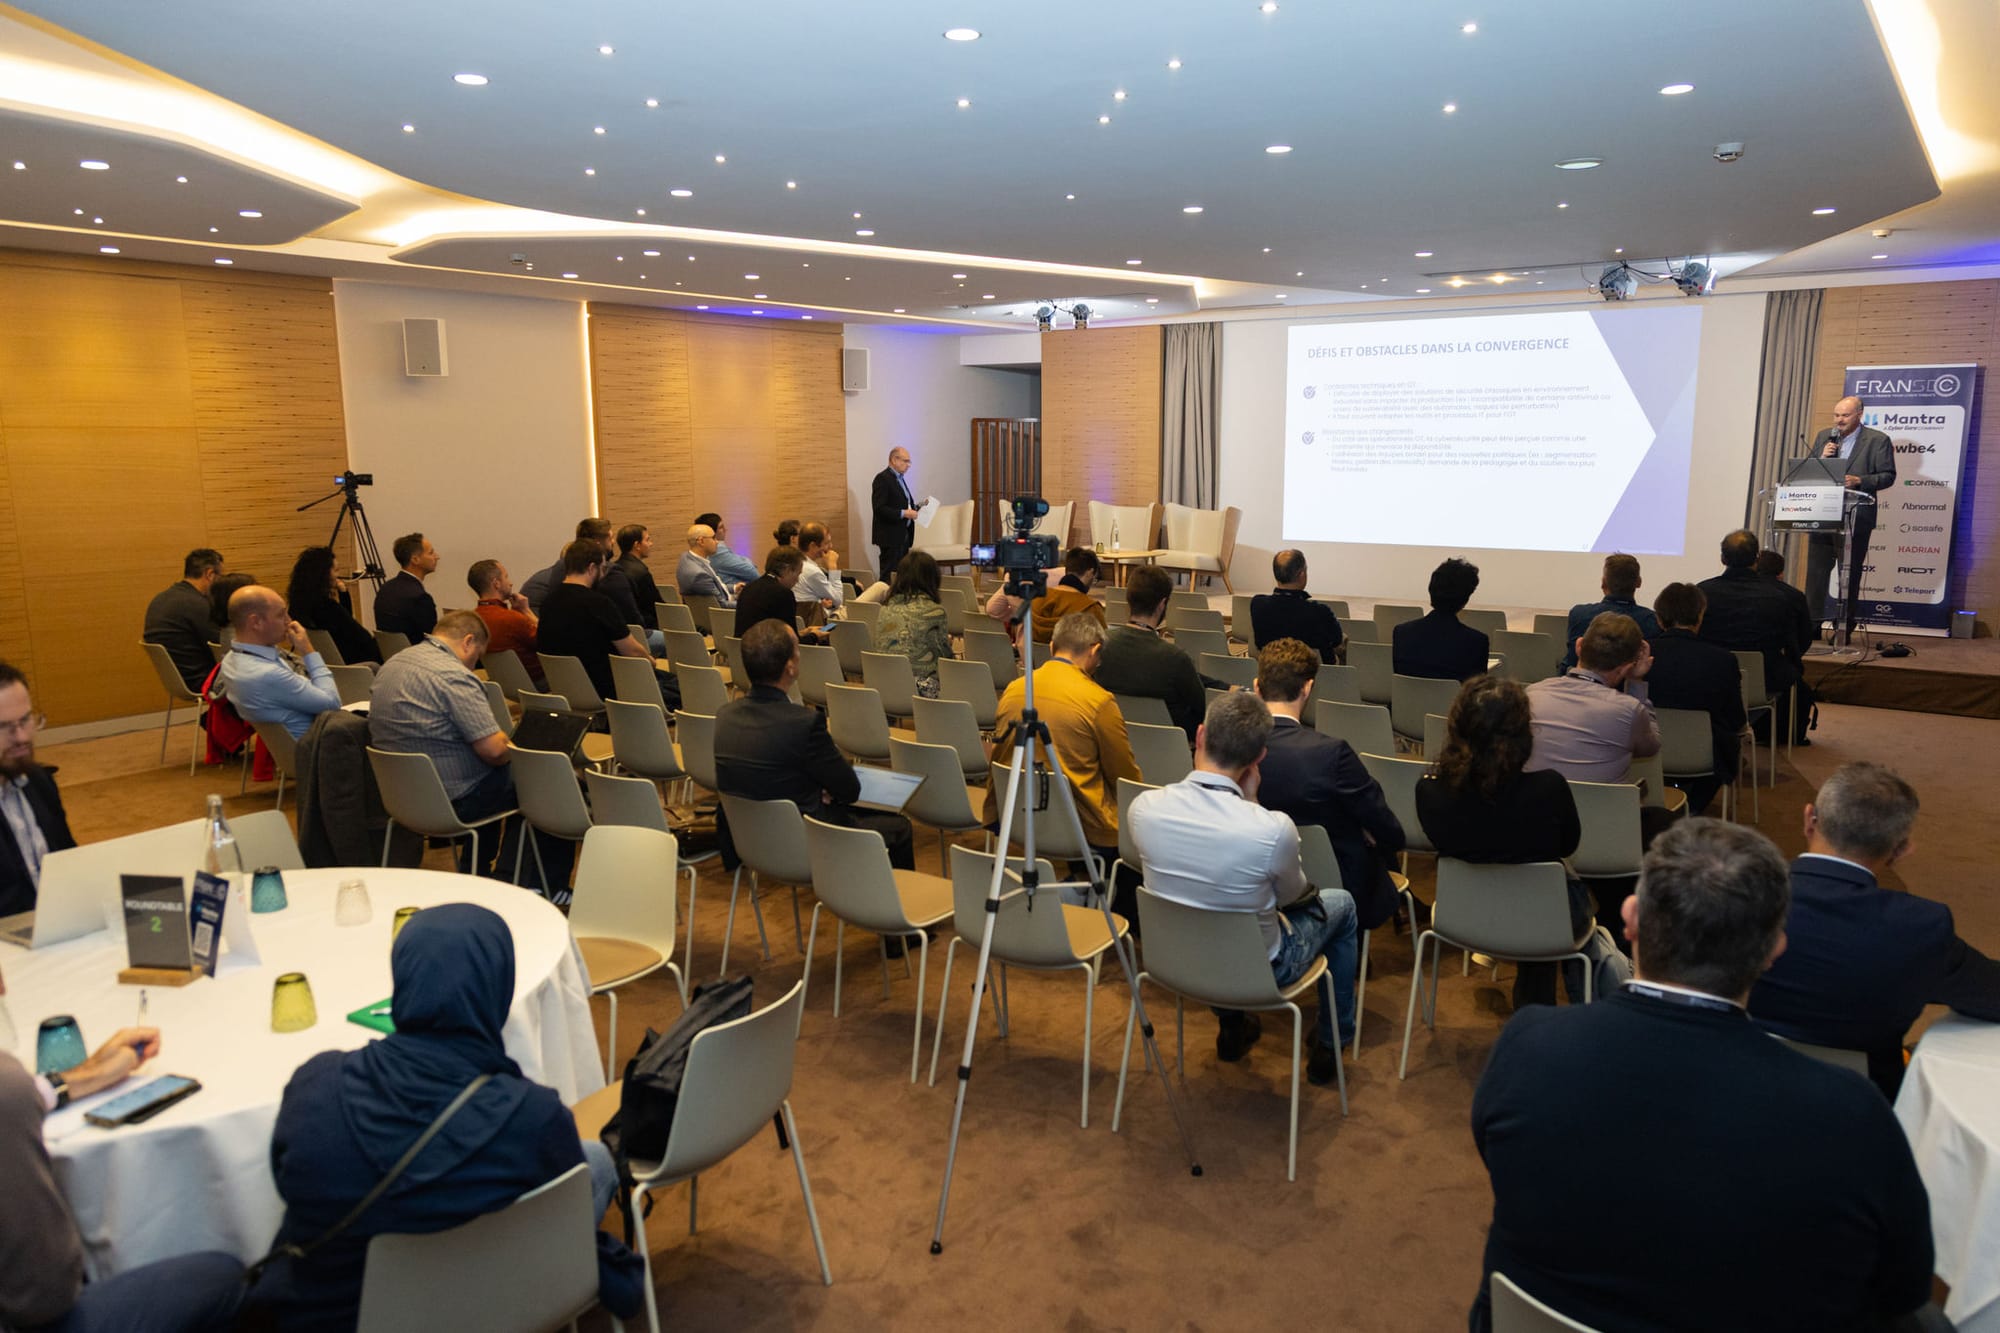
À l'occasion de l'édition FranSec 2025, je suis revenu sur la méthode déployée pour aborder l'interconnexion OT/IT : une démarche fondée sur la ségrégation technique, la gouvernance partagée et la levée des silos culturels.
Le choc de deux mondes : Disponibilité vs Confidentialité
Sécuriser l'OT ne consiste pas à plaquer aveuglément les règles de l'IT "bureautique" sur une usine.
La divergence des priorités et des technologies exige une approche adaptée :
- Priorités opposées : L'IT privilégie la confidentialité et l'intégrité de la donnée (avec des déploiements fréquents de correctifs), l'OT place la disponibilité continue et la sûreté physique au-dessus de tout. Un redémarrage système imprévu pour une mise à jour peut stopper une chaîne de fabrication critique.
- Héritage technologique : Les réseaux OT s'appuient souvent sur des équipements legacy à cycle de vie long, cohabitant avec des systèmes IT modernes renouvelés fréquemment. Les réseaux OT utilisent des protocoles industriels (Modbus, Profinet) dans des systèmes fermés sans protection intégrée.
- Fracture culturelle : D'un côté, des responsables de production focalisés sur le process et souvent non formés aux bonnes pratiques cyber. De l'autre, des experts IT centrés sur la menace, qui connaissent mal les contraintes industrielles. Faire collaborer ces deux expertises, dépasser les incompréhensions et la perception de la sécurité comme une contrainte, constitue le premier défi humain de la convergence.
La fin des îlots isolés : une surface d'attaque étendue
L'évolution de la menace cyber est sans équivoque. La connexion de systèmes historiquement isolés expose les infrastructures industrielles à des risques inédits. Un malware initialement conçu pour l'IT peut perturber l'OT, et inversement, une compromission OT peut servir de point d'entrée vers le réseau d'entreprise.
L'histoire récente regorge d'exemples frappants :
- Stuxnet (2010), un ver ciblant les automates de centrifugeuses, a révélé au monde la vulnérabilité des systèmes industriels.
- En 2015, le réseau électrique ukrainien a subi des coupures massives suite à la prise de contrôle de systèmes SCADA.
- Plus récemment, des attaques comme WannaCry et NotPetya (2017) ont démontré la capacité des ransomwares à interrompre des chaînes de montage et de logistique.
- Les cas de piratage d'une usine de traitement d'eau en Floride (2021) ou d'automates de sécurité "Triton" dans la pétrochimie (2017) prouvent que les risques s'étendent désormais à la sécurité physique des personnes et des installations.
Les leviers pour une sécurité OT/IT maîtrisée
Pour traiter l'exposition tout en préservant l'agilité industrielle, malgré des ressources parfois limitées, la feuille de route repose sur quatre piliers stratégique.
1. Une gouvernance et une culture unifiées
- Plutôt que d'imposer des directives descendantes ou de subir un cloisonnement organisationnel, il est nécessaire d'instaurer un comité de sécurité mixte associant représentants de l'OT et de l'IT pour définir les priorités et clarifier les rôles de chacun. La clé réside dans les formations croisées : former les ingénieurs OT aux bases de la cybersécurité industrielle, et sensibiliser les informaticiens aux contraintes de disponibilité et de sûreté. Le partage de retours d'incidents favorise l'acculturation réciproque.
2. La segmentation et l'étanchéité des réseaux
- L'interconnexion ne doit pas être synonyme de réseau plat. La séparation des réseaux industriels des réseaux corporate via des pare-feu industriels et la création d'une DMZ OT permet de limiter la propagation des attaques et de réduire la surface exposée, tout en assurant un accès sécurisé aux données OT.
3. La supervision et la gestion des accès
- Monitoring dédié : Déploiement d'une surveillance du réseau OT (IDS/IPS industriels) connectée à un SIEM pour repérer les comportements atypiques sur les automates.
- Contrôle strict des tiers : Renforcement des accès aux systèmes OT avec une authentification forte pour l'accès distant aux SCADA et une gestion rigoureuse des comptes à privilèges des mainteneurs externes.
4. La gestion pragmatique des vulnérabilités
- Ne pouvant pas toujours appliquer les correctifs immédiatement sur l'OT, il faut adopter une approche concertée : planification de l'application des patchs critiques lors de fenêtres de maintenance, et utilisation de mesures compensatoires (liste blanche d'applications, cloisonnement, supervision accrue) en cas d'impossibilité de mise à jour immédiate. D'autres pratiques adaptées, comme la sauvegarde régulière des configurations et des tests d'intrusion ciblés, complètent le dispositif.
Bâtir la résilience par étapes
Face à l'ampleur du chantier et à la résistance au changement, l'erreur classique est de vouloir tout traiter simultanément. Il est préférable d'établir une feuille de route réaliste, en commençant par des projets pilotes à impact rapide (quick wins) sur un site critique (par exemple, sécuriser un robot de chargement ou des caméras industrielles). Ces succès permettent de démontrer la valeur de la sécurité, d'obtenir le soutien de la direction et d'étendre la démarche.
Enfin, lorsque l'expertise interne fait défaut, il est crucial de s'appuyer sur la collaboration externe (intégrateurs, consultants) pour l'évaluation des risques et le déploiement de solutions spécifiques (monitoring SCADA, passerelles).
« La convergence OT/IT n'est pas qu'un défi technique, c'est surtout une opportunité stratégique de renforcer la résilience globale de l'entreprise. En brisant les silos et en unissant les forces terrain et IT, on crée les conditions d'une cybersécurité robuste, au service de la continuité d'activité et de la sûreté de tous. »
Member discussion