Tests d'intrusion (Pentest) : transformer la simulation d'attaque en levier de résilience
Dans un paysage de cybermenaces en constante évolution, évaluer la sécurité d'un système d'information ne peut se limiter à un audit théorique.
Pour mesurer la résilience réelle d'une organisation, il est indispensable de simuler le comportement d'un attaquant réel sur l'ensemble de la surface d'exposition.
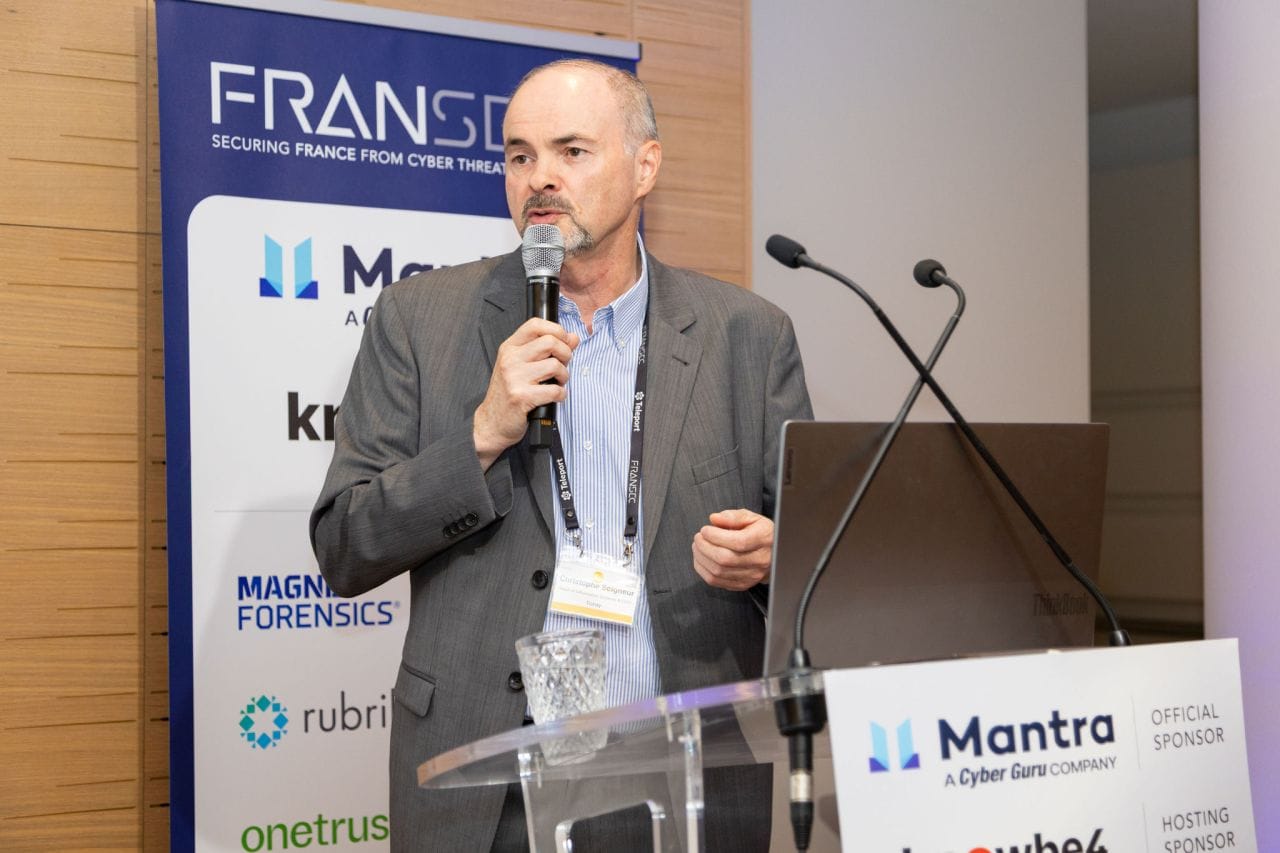
À l'occasion d'un retour d'expérience présenté lors du congrès FranSec, je suis revenu sur la méthodologie des tests d'intrusion (pentests) et sur les leçons opérationnelles indispensables pour transformer ces exercices en véritables leviers de sécurité.
1. Définir le périmètre : une approche globale du système d'information
Un test d'intrusion vise à évaluer proactivement la sécurité d'une organisation en identifiant les vulnérabilités, les défauts de configuration et les faiblesses de contrôle susceptibles de compromettre la confidentialité, l'intégrité ou la disponibilité des données.
Pour obtenir une vision fidèle des risques, la démarche doit couvrir l'ensemble des vecteurs d'attaque potentiels :
- Infrastructures et réseaux : Périmètres externes (services exposés sur Internet) et internes (réseau local, Cloud privé, accès collaborateurs).
- Applications & Services : Applications web, applications mobiles, environnements Cloud/SaaS et objets connectés (IoT).
- Facteur humain : Campagnes d'ingénierie sociale (phishing, usurpation d'identité) pour tester la vigilance des équipes.
« L'audit de sécurité interne est trop souvent sous-estimé. En simulant les actions d'un collaborateur malveillant ou d'un compte compromis avec des droits standard, on mesure la capacité réelle d'un attaquant à élever ses privilèges et à pivoter au cœur du réseau. »
2. Scanner de vulnérabilités vs Pentest manuel : deux outils complémentaires
Une confusion fréquente persiste entre l'analyse automatisée et l'audit d'intrusion :
- Le scanner de vulnérabilités : Outil automatisé qui balaye les réseaux ou applications pour dresser un inventaire des failles connues. Utile pour la maintenance régulière, il ne valide pas si une faille est réellement exploitable dans votre contexte.
- Le test d'intrusion (Pentest) : Évaluation approfondie, systématique et manuelle conduite par un expert (ethical hacker). En combinant plusieurs failles mineures pour construire un scénario d'intrusion complet, le pentesteur mesure l'impact métier réel d'une attaque.
3. Cadrage : choisir la bonne approche selon vos objectifs
Le choix du modèle d'audit dépend de la maturité de votre système et de vos contraintes de temps ou de budget :
- Black Box (Boîte noire) : Le pentesteur ne dispose d'aucune information préalable. C'est la simulation la plus proche d'un attaquant externe opportuniste, mais elle nécessite plus de temps et s'avère plus coûteuse.
- Grey Box (Boîte grise) : Le testeur dispose d'informations limitées et d'un accès standard (identifiants utilisateur). C'est le compromis le plus pragmatique pour évaluer la sécurité applicative ou la résistance à une intrusion interne.
- White Box (Boîte blanche) : Le testeur dispose des accès administrateur, du code source ou de l'architecture complète. Cette approche permet de détecter rapidement les failles de logique profonde tout en réduisant la durée et les coûts d'audit.
4. La rigueur méthodologique : les 8 étapes d'une intrusion
Un pentest professionnel suit une démarche structurée pour garantir la sécurité des systèmes testés et la précision des résultats :
- Préparation & Cadrage : Définition stricte du périmètre, des règles d'engagement et des fenêtres d'intervention.
- Collecte d'informations : Cartographie et rassemblement de données publiques ou accessibles sur la cible.
- Reconnaissance : Exploration active des surfaces d'attaque et détection des services ouverts.
- Analyse des vulnérabilités : Identification des failles logicielles, des erreurs de configuration et des faiblesses d'authentification.
- Exploration & Exploitation : Validation des vulnérabilités pour obtenir un premier accès non autorisé.
- Élévation de privilèges & Maintien de l'accès : Test de contournement des contrôles pour obtenir les droits d'administration et simuler la persistance d'un attaquant.
- Nettoyage : Suppression de toutes les traces, comptes de test ou outils déposés pour éviter toute perturbation ultérieure du SI.
- Rapport d'audit : Rédaction d'un document détaillé présentant les failles, les niveaux de risque associés et un plan de recommandations concrètes.
5. Une démarche s'inscrivant dans un cycle continu (365 jours)
Le test d'intrusion ne doit pas être perçu comme un exercice isolé, mais comme une étape clé d'un cycle de gouvernance annuel se traduisant par une approche pragmatique :
- Pentest : Définition du périmètre et cadrage de la mission d'audit.
- Plan d'action : Analyse des impacts, priorisation des failles, évaluation des moyens et des coûts.
- Réalisation : Déploiement concret des correctifs techniques et organisationnels.
- Mise en production : Validation de la fermeture des failles et mise à jour de la posture de sécurité avant le cycle suivant.
6. Retours d'expérience : 5 recommandations opérationnelles pour le CISO
Pour tirer le maximum de valeur de vos campagnes de tests d'intrusion, quelques règles de gestion s'imposent :
- 1. Soyez présent et réactif : Suivez l'avancement de l'audit en temps réel avec les pentesteurs afin de pouvoir valider ou bloquer rapidement certaines actions sensibles.
- 2. Corrigez à la volée (Patch & Re-test) : Si une faille évidente est identifiée en début de mission, n'attendez pas la fin de la prestation pour la corriger. En la colmatant immédiatement, vous permettez aux auditeurs de consacrer le temps restant à la recherche de failles plus complexes.
- 3. Variez les prestataires : Chaque cabinet d'audit possède sa propre sensibilité et ses propres outils. Faire tourner vos prestataires au fil des ans permet de bénéficier de regards neufs sur vos infrastructures.
- 4. Exigez des qualifications reconnues : Privilégiez des sociétés qualifiées par des organismes officiels (comme la qualification PASSI délivrée par l'ANSSI en France) pour garantir le niveau éthique et technique des intervenants.
- 5. Considérez l'audit comme un investissement : Un pentest rigoureux a un coût financier, mais il reste infiniment inférieur à celui d'une gestion de crise consécutive à une attaque réussie.
Member discussion